Dynamische middag vol praktijkervaringen over cyberrisico’s
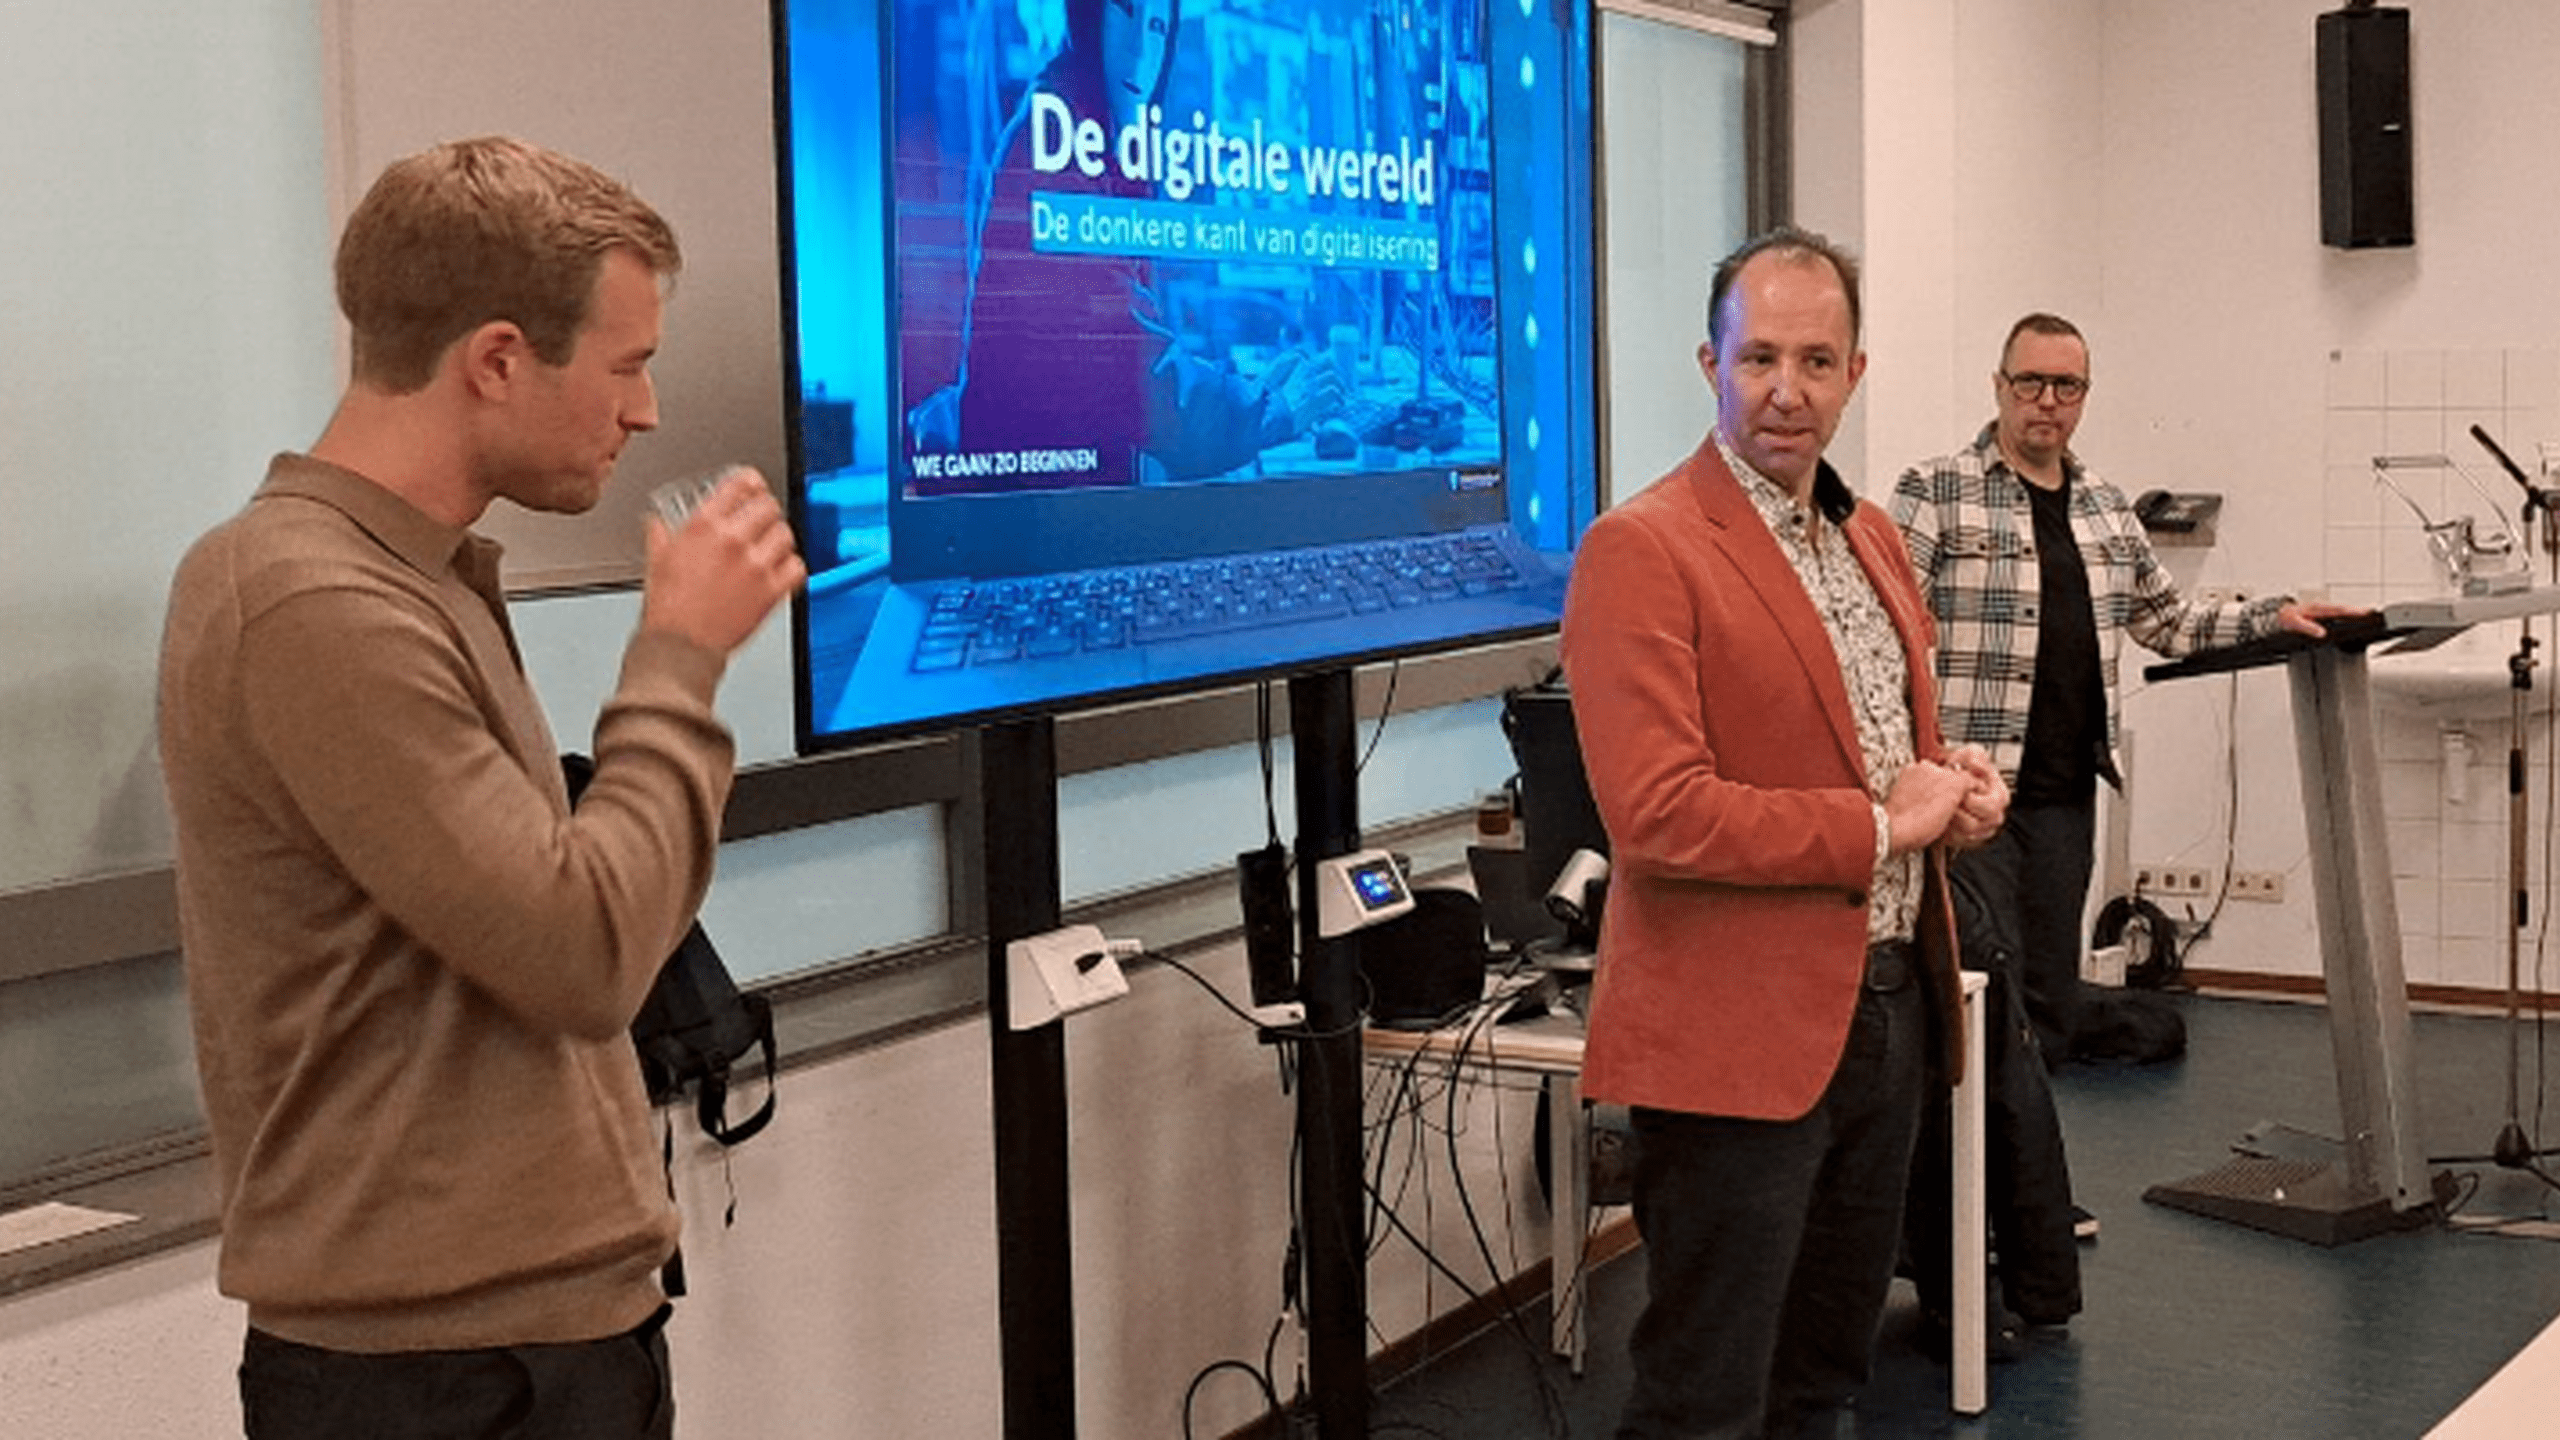
Op donderdag 4 december vond in het auditorium van het Spaarne Gasthuis een themabijeenkomst plaats over cybercriminaliteit. De bijeenkomst was georganiseerd door GHOR Kennemerland en bedoeld voor beleidsmakers, ICT-professionals en bestuurders van regionale zorgorganisaties die hun digitale weerbaarheid willen vergroten.
Tientallen belangstellenden waren aanwezig, werkzaam binnen regionale ziekenhuizen, verpleeg- en verzorgingshuizen. Daarnaast sloten deskundigen aan van apothekers- en huisartsenverenigingen, de gehandicaptenzorg en collega’s van GHOR-teams uit aangrenzende regio’s.
Het doel van de themamiddag was het vergroten van bewustwording binnen de zorgketen over de reële risico’s van cybercriminaliteit en cyberoorlogsvoering. De middag werd geleid door Peter en Jonathan, beiden gespecialiseerd in cybersecurity. Peter is daarnaast ethisch hacker bij de Nationale Politie. Sander Banus, Interimhoofd GHOR Kennemerland legde bij de start van de middag uit dat de aanleiding voor de bijeenkomst direct voortkomt uit het gezamenlijk vastgestelde zorgrisicoprofiel van Kennemerland. Hierin is het scenario ‘Uitval van voorziening voor spraak- en datacommunicatie, bijvoorbeeld door cybercrime’ uitgewerkt. Dit scenario kan grote effecten hebben op een individuele zorginstelling en daarmee op de gehele zorgketen. Daarom is het belangrijk om samen in gesprek te gaan met de zorgpartners over hoe we ons voorbereiden op deze en andere risico's die in het zorgrisicoprofiel staan.
Hacken, vaker dan fietsendiefstal
Peter benadrukte dat hacken – een vorm van zware, georganiseerde criminaliteit – inmiddels vaker voorkomt dan fietsendiefstal. Door afpersing en het platleggen van de bedrijfsvoering van organisaties zoals gemeenten, universiteiten en bedrijven gaan jaarlijks miljarden verloren. Veel kleinere organisaties betalen uit angst om te voorkomen dat vertrouwelijke gegevens op het dark web belanden.
Ethisch hacken
Volgens Peter is de rol van een ethisch hacker er onder meer om organisaties te wijzen op hun kwetsbaarheden. Vaak is bekend welke organisaties zijn gehackt, maar veel organisaties proberen een geslaagde hack buiten de publiciteit te houden. ‘En dat moet je niet doen,’ waarschuwde Peter. ‘Wijs slachtoffers van een hack op het risico dat gelekte informatie wordt gebruikt voor identiteitsfraude. Wees transparant en probeer een incident niet bewust kleiner te maken of risico’s te verzwijgen. Het lamleggen van bijvoorbeeld een luchthaven wordt soms afgedaan als een storing, terwijl er feitelijk sprake is van sabotage,’ aldus Peter. Het aanpakken van cybercriminaliteit is complex, omdat veel daders opereren vanuit landen zonder uitleveringsverdrag. De schade is vaak veel groter dan bij een klassieke bankoverval, terwijl deze vorm van criminaliteit moeilijker te bestrijden is.
Preventieve maatregelen
Ook het mogelijke keteneffect van een cyberaanval kwam aan bod. Peter: ‘Word je als zorgketen bewust van je eigen cyberrisico’s, maar ook van de gevolgen van een hack bij een partnerorganisatie waarmee je nauw samenwerkt. Een geslaagde hack maakt de hele keten kwetsbaar.’
Wat helpt, is om preventief een crisisplan te hebben en intern geregeld te oefenen op mogelijke scenario’s. ‘Een duidelijk plan bij cyberincidenten ondersteunt interne besluitvorming en voorkomt dat emoties de overhand krijgen. Dit vergroot ook het bewustzijn bij medewerkers over risico’s zoals het hergebruik van wachtwoorden, het klikken op verdachte links of QR-codes die leiden naar nepwebsites’. Daarnaast is het belangrijk om een organisatiecultuur te creëren waarin cyberrisico’s bespreekbaar zijn. ‘Bepaal vooraf wie het ‘stekkermandaat’ heeft: de bevoegdheid om in geval van nood de organisatie los te koppelen om de gevolgen van een hack te beperken’, aldus Peter.